【优选源码】iOS浏览器漏洞多版本合集源码
别人发给我的,自行测试
这类源码我大致看了一下,不少 API 调用的是第三方接口,是否存在后门也需要自行扫描并结合代码排查。建议主要用于学习研究,了解底层代码逻辑;如果打算实际部署使用,最好先做好代码审查和安全检查。
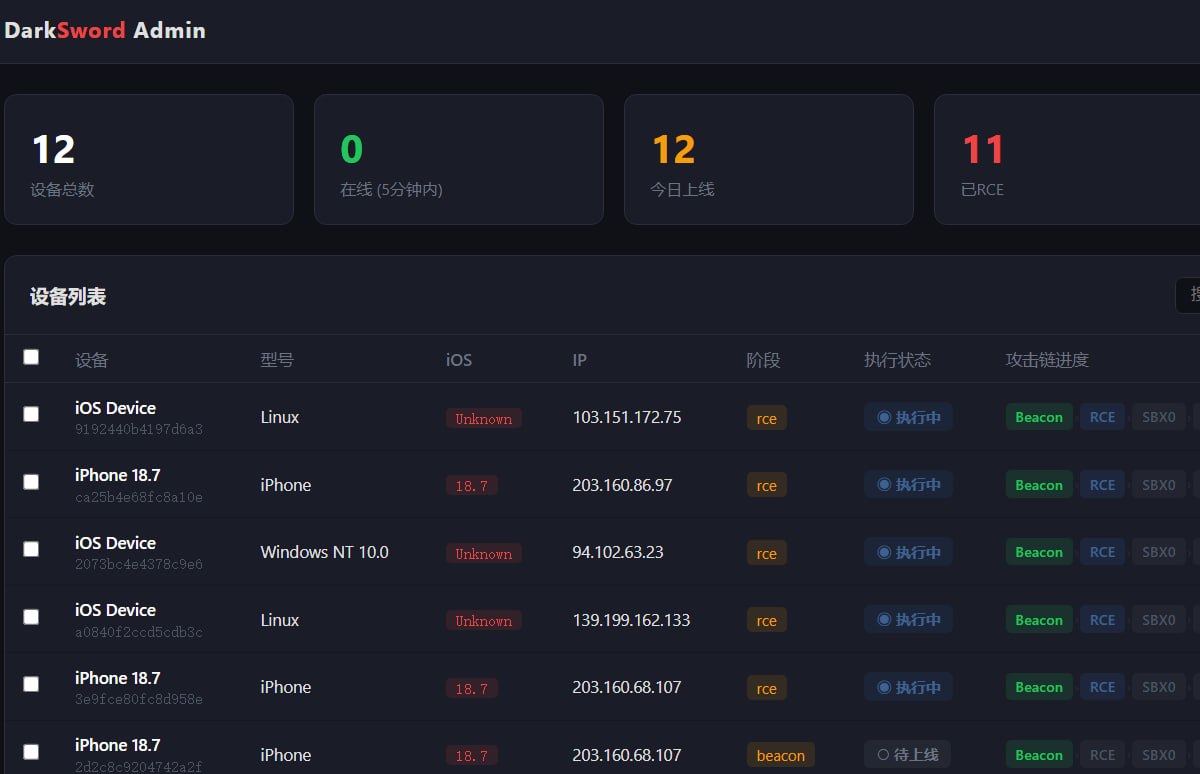
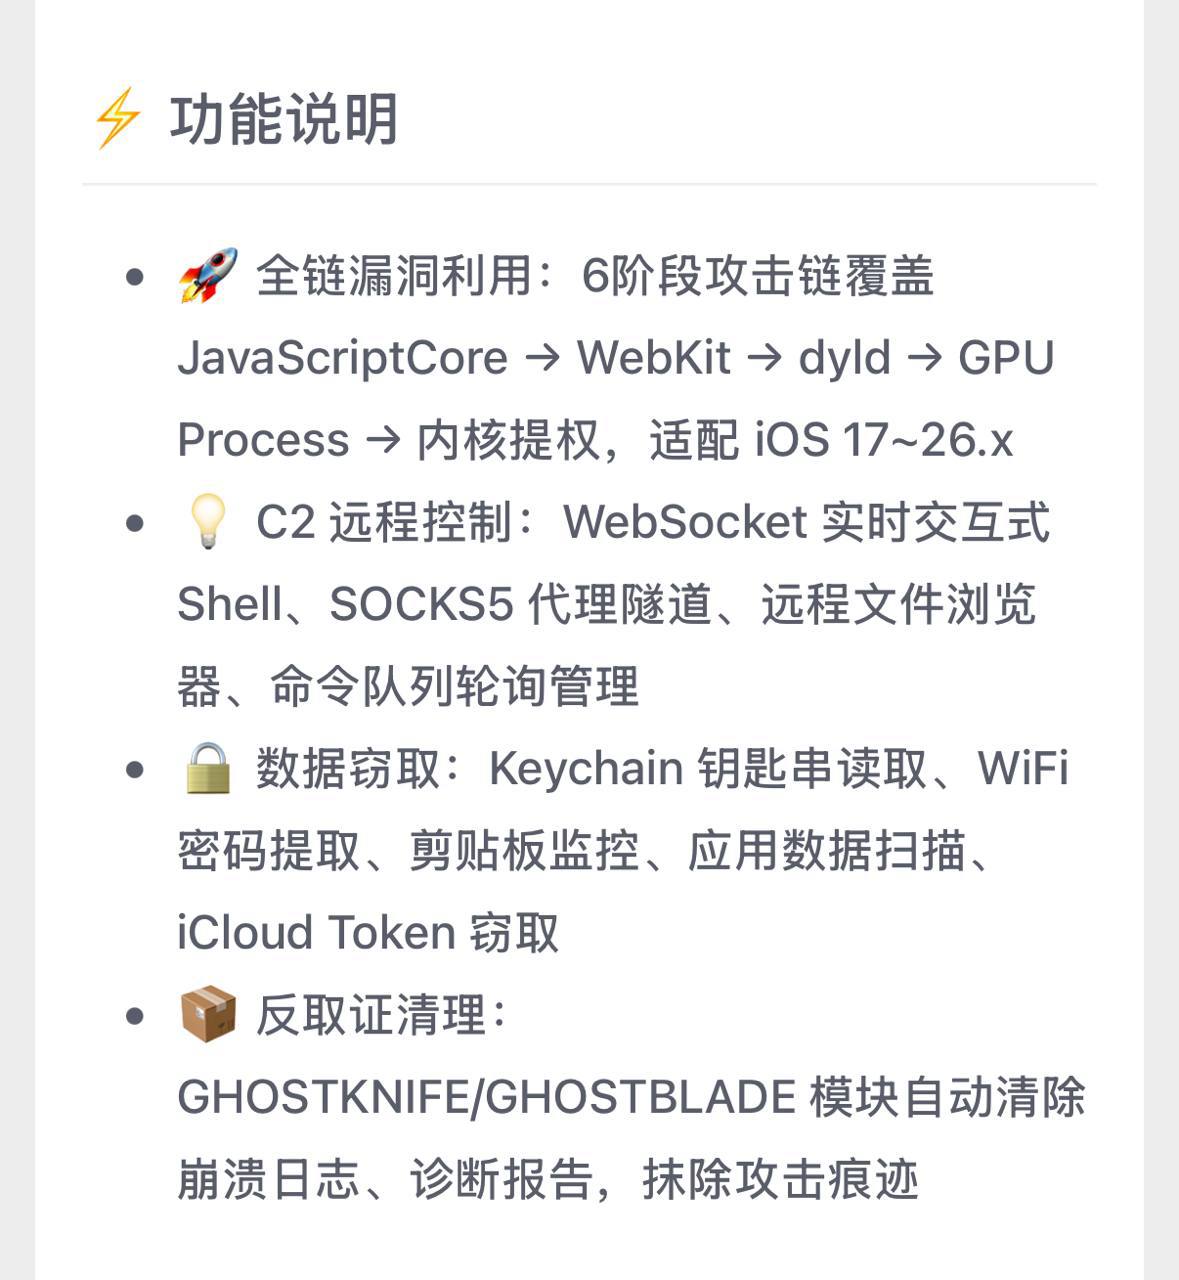
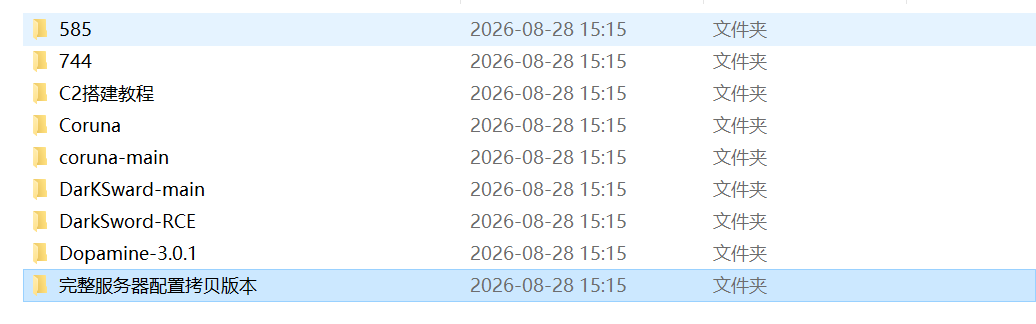
DarkSword-RCE.zip
26.1的越狱源码
A rootless semi-untethered jailbreak for iOS 15.0 – 17.3.1 (arm64e), iOS 15.0 – 18.7.1, 26.0 – 26.0.1 (A12/A13) and iOS 15.0 – 18.7.1 (arm64). More details will follow here soon.
一套拿到内核读写后的 提权 → bootstrap → 注入 launchd → 用户态重启后仍存活 的完整工具链。
声明:本站所有文章,如无特殊说明或标注,均为本站原创发布。任何个人或组织,在未征得本站同意时,禁止复制、盗用、采集、发布本站内容到任何网站、书籍等各类媒体平台。如若本站内容侵犯了原著者的合法权益,可联系我们进行处理。